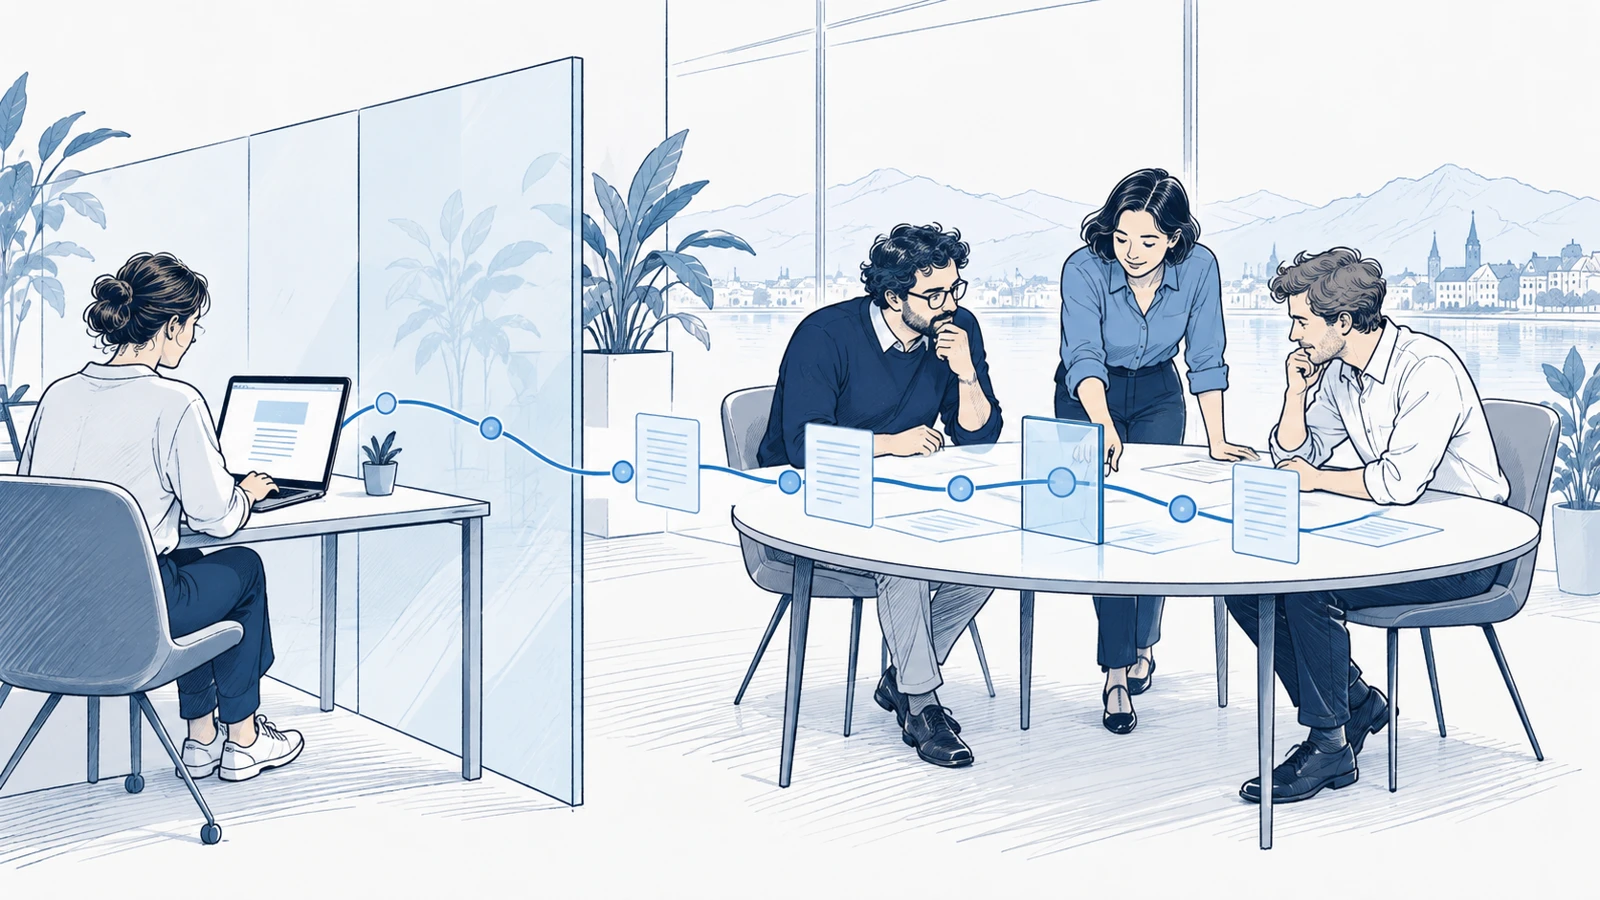
Drei Fragen nach dem schnellen Ergebnis
Stell Dir folgende Situation vor: Eine Mitarbeiterin muss unter Zeitdruck ein umfangreiches Dokument zusammenfassen. Sie lädt es in ein KI-Werkzeug, erhält eine überzeugende Zusammenfassung und arbeitet weiter. Das ist ein hypothetisches Beispiel. Entscheidend sind drei offene Fragen: War das Werkzeug freigegeben? Welche Informationen wurden übermittelt? Wer prüft das Ergebnis?
Mit einem solchen Alltagsszenario habe ich das Lunch & Learn zu Shadow AI bei isolutions am 15. Oktober eröffnet. Die Diskussion mit Philipp Hunold hat mich in einer Einschätzung bestärkt: Wir müssen KI-Nutzung so organisieren, dass Menschen sinnvoll arbeiten können und Verantwortung nachvollziehbar bleibt.
Was ich unter Shadow AI verstehe
Für diesen Beitrag verstehe ich darunter die Nutzung von KI mit Organisationsdaten, geschäftlichen Identitäten oder Arbeitsprozessen, die ausserhalb der vorgesehenen Freigabe und Steuerung stattfindet oder der verantwortlichen Stelle nicht ausreichend bekannt ist. Das ist eine Arbeitsdefinition, keine gesetzliche Kategorie.
Der Blick allein auf einen bekannten Chatbot greift dabei zu kurz. In die Bestandsaufnahme gehören ebenso KI-Funktionen bestehender Anwendungen, Browser-Erweiterungen und selbst eingerichtete Automationen. Bei einem Agenten interessiert zusätzlich, welche Systeme er erreichen und welche Handlungen er auslösen darf. Ein Chatfenster und eine Verbindung mit Schreibrechten verlangen unterschiedliche Kontrollen.
Auch ein unerfülltes Arbeitsbedürfnis ist ein Signal
Wenn ein freigegebenes Werkzeug für eine konkrete Aufgabe unpraktisch ist, entsteht ein Spannungsfeld zwischen Arbeitsauftrag und Vorgaben. Daraus folgt keine Rechtfertigung für unzulässige Datenweitergaben. Es folgt aber eine Führungsfrage: Haben wir einen brauchbaren Weg bereitgestellt?
Auch Microsoft empfiehlt in seiner Anleitung zu Shadow IT, den geschäftlichen Bedarf hinter einer entdeckten Anwendung zu untersuchen und geeignete Alternativen zu prüfen. Diese Empfehlung stützt den Ansatz, Nutzung und Arbeitszweck gemeinsam zu betrachten. Sie belegt keine Verbreitungsquote für Shadow AI in der Schweiz. [1]
Eine Richtlinie hilft erst dann im Alltag, wenn Mitarbeitende daraus Entscheidungen ableiten können. Welche Daten darf ich eingeben? Muss ich eine neue Funktion melden? Wo erhalte ich eine rasche Antwort? Die Länge eines Dokuments beantwortet diese Fragen noch nicht.
Mein Ansatz: sichtbar machen, entscheiden, ermöglichen
Ich empfehle einen begrenzten Einstieg mit Fachbereich, IT, Informationssicherheit und Datenschutz. Zuerst werden konkrete Aufgaben, verwendete Anwendungen und bekannte Verbindungen erfasst. Gespräche mit Mitarbeitenden ergänzen die technische Sicht. Der Zweck sollte offen kommuniziert werden: Risiken verstehen und geeignete Arbeitswege schaffen.
Technische Discovery kann dabei helfen. Microsoft beschreibt für Defender for Cloud Apps beispielsweise die Auswertung eingebundener Verkehrs- und Endpunktdaten sowie den Abgleich mit einem Anwendungskatalog. Die Dokumentation nennt ausdrücklich Grenzen: Anwendungen ausserhalb des Katalogs werden standardmässig nicht erkannt. Ein solcher Bericht ist deshalb ein Ausschnitt der erfassbaren Nutzung. Er beweist keine vollständige Kontrolle über alle KI-Funktionen und Datenflüsse. [1]
Anschliessend braucht jede priorisierte Nutzung einen Entscheid: freigeben, unter Bedingungen zulassen oder untersagen. Die Beurteilung sollte Datenarten, Zugriffsrechte, Verarbeitungszwecke, vertragliche Bedingungen, Ergebnisprüfung und Betrieb abdecken. Eine Freigabe gilt für einen definierten Einsatz. Sie ist kein Blankoscheck für sämtliche Funktionen eines Produkts.
Dazu gehören kurze Regeln mit Beispielen, ein erreichbarer Freigabeprozess und technische Kontrollen, die zum Risiko passen. Wo ein Werkzeug ungeeignet ist, sollte die Organisation eine brauchbare Alternative oder einen klar begründeten Verzicht benennen. Auch die Kosten für Lizenzen, Schulung, Überwachung und Unterstützung gehören in die Entscheidung.
Lösungsskizze: mit einem abgegrenzten Anwendungsfall beginnen
Der folgende Ablauf ist mein Umsetzungsvorschlag, kein bereits beschlossener Massnahmenplan.
Ziel: Einen relevanten KI-Anwendungsfall mit bekannten Datenflüssen, benannter Verantwortung und überprüfbaren Kontrollen betreiben.
Ausgangslage: Der Fachbereich beschreibt Aufgabe und Bedarf. IT und Sicherheitsverantwortliche dokumentieren verfügbare technische Sichtbarkeit und deren Lücken.
Lösung: Nutzung und Datenbedarf beurteilen, den zulässigen Einsatz festlegen und einen freigegebenen Arbeitsweg mit Schulung bereitstellen.
Ablauf: Bedarf erfassen → Daten und Rechte prüfen → Entscheid dokumentieren → begrenzt erproben → Wirkung und Risiken überprüfen.
Verantwortung: Vorschlag: Die Leitung benennt eine entscheidungsfähige Stelle. Der Fachbereich verantwortet die fachliche Ergebnisprüfung; IT, Informationssicherheit und Datenschutz bringen ihre jeweiligen Prüfungen ein.
Ressourcen: Fachpersonen, Betriebsaufwand, Schulungszeit und Lizenzkosten vor dem Pilot einplanen. Budget und Termine aus dem Umfang des Anwendungsfalls ableiten.
Erfolg erkennbar an: Mitarbeitende kennen den zulässigen Weg; Freigaben und Ausnahmen sind nachvollziehbar; Qualität und tatsächlicher Zeitgewinn werden anhand vorab festgelegter Aufgaben geprüft.
Hauptrisiko: Technische Sichtbarkeit wird mit Sicherheit gleichgesetzt. Gegenmassnahme: Erfassungslücken dokumentieren und fachliche, organisatorische sowie technische Prüfungen kombinieren.
Für Verwaltungen zählt der konkrete Auftrag
Der EDÖB hält fest, dass das Datenschutzgesetz des Bundes auf KI-gestützte Datenbearbeitungen direkt anwendbar ist. Auf künftige KI-Regeln zu warten, ersetzt die Einhaltung bestehender Vorschriften nicht. Diese Aussage betrifft das Bundesrecht; sie ersetzt keine Prüfung der für eine konkrete kantonale oder kommunale Stelle massgebenden Grundlagen. [2]
Für eine Verwaltung würde ich deshalb beim einzelnen Vorgang ansetzen: Welche Aufgabe soll unterstützt werden? Welche Informationen sind dafür erforderlich? Wer verantwortet das Resultat? Die Zusammenfassung eines öffentlichen Berichts und die Bearbeitung eines vertraulichen Personendossiers sollten getrennt beurteilt werden.
Gemeinsame Prüfkriterien und Schulungsunterlagen können aus meiner Sicht die föderale Zusammenarbeit erleichtern. Die zuständige Behörde muss ihre Entscheidung trotzdem selbst tragen können. Ebenso sollten Export, Entzug von Verbindungen und ein möglicher Anbieterwechsel früh mitgedacht werden.
Kontrolle braucht Grenzen und Vertrauen
Eine Sperre kann bei einem konkret untragbaren Risiko die richtige Massnahme sein. Ein freigegebenes Werkzeug kann umgekehrt neue Abhängigkeiten und laufenden Betriebsaufwand schaffen. Beides verlangt eine begründete Entscheidung und eine spätere Überprüfung.
Ich halte auch bei der Erfassung von Nutzung Zurückhaltung für nötig: Zweck, Umfang, Zugriffsrechte und Aufbewahrung sollten vorab geklärt werden. Eine Bestandsaufnahme sollte keine pauschale Leistungsüberwachung werden. Wer offene Rückmeldungen erwartet, muss nachvollziehbar mit ihnen umgehen.
Meine Konsequenz aus dem Lunch & Learn: Beginne mit einer konkreten Aufgabe und kläre, wie sie verantwortbar mit KI bearbeitet werden kann. Die entscheidende Frage an die Leitung lautet: Wissen wir, welche KI wir für welche Daten und Handlungen zulassen – und wer dafür entscheidet?
Quellen
Verwandte Artikel
Digitaler Staat & Wirkung · Erstveröffentlicht 10. November 2026 · Aktualisiert 11. November 2026
Digitale Verwaltung: Wird der Behördenkontakt einfacher?
Digitale Verwaltung muss sich daran messen lassen, ob Menschen und Unternehmen ihre Anliegen einfacher erledigen können. Mein neuer Wirkungsmonitor verbindet ausgewählte Schweizer Daten mit einer offenen Frage: Welche Entlastung lässt sich tatsächlich belegen?
Lesen · ca. 5 Min.
Digitaler Staat · Erstveröffentlicht 20. Oktober 2026 · Aktualisiert 22. Oktober 2026
Digitale Justiz: Nicht alles muss zentral sein – aber das Gemeinsame muss verbindlich sein
Am CASEDOC Swiss Justice Forum 2026 im KKL Luzern wurde viel über Plattformen, Fachapplikationen, elektronische Akten, KI und neue Betriebsmodelle gesprochen. Mein stärkster Eindruck nach den verschiedenen Perspektiven ist aber ein anderer: Die Schweizer Justiz hat weniger ein Technologieproblem als ein Problem des Zusammenspiels.
Lesen · ca. 5 Min.
Big Data & AI · Erstveröffentlicht 18. Oktober 2026
Big Data & AI: Vom Ereignis zur verantworteten KI.
Künstliche Intelligenz steht am Ende einer längeren Wirkungskette. Erst wenn wir reale Vorgänge abgrenzen, Daten strukturieren, speichern und richtig interpretieren, entsteht eine belastbare Grundlage für Analyse, Machine Learning und Generative AI.
Lesen · ca. 3 Min.